17.1. Client Session State
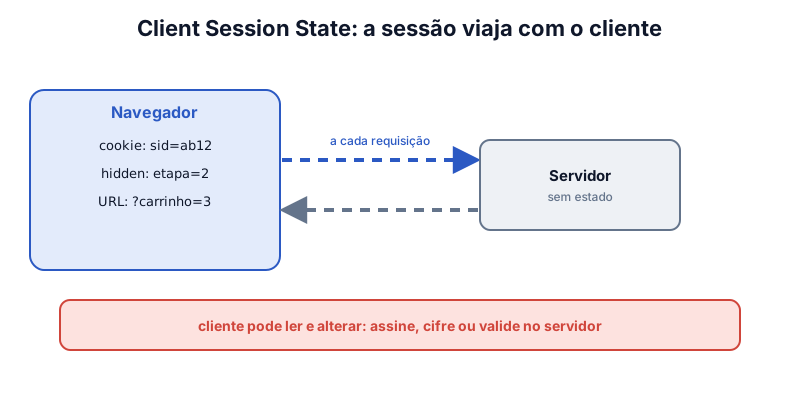
Sessão guardada no cliente: URL, cookie, campo oculto.
Resumo
- Estado de sessão fica no cliente: parâmetros de URL, campos ocultos, cookies, ou cliente rico.
- Servidor fica sem estado: ótimo para cluster e failover.
- Problemas: banda (dados vão e voltam), segurança (cliente pode ler/alterar: assine ou cifre).
- Bom para pouco dado: ids de sessão, identificadores. Quase todo sistema usa ao menos para o id de sessão.
- Dados grandes ou sensíveis → Server ou Database Session State.
Perguntas-chave
responda de cabeça, depois abraOnde fica a sessão no Client Session State?
No cliente: URL, campos ocultos de formulário, cookies ou memória de um cliente rico.
Quais os riscos?
Volume de dados trafegando e exposição: o cliente pode ver e adulterar os dados.
Qual uso é praticamente universal?
Guardar o identificador de sessão no cliente (ex.: cookie).
Exercícios de fixação
0/5 respondidas1.
Um formulário de várias etapas guarda as respostas anteriores em campos
<input type=hidden>. Qual padrão?2.
Um cookie guarda
preco_total=100. O usuário altera para 1. Que cuidado faltou?3.
Por que Client Session State ajuda em cluster?
4.
Qual a principal limitação de banda?
5.
Qual dado é quase sempre guardado como Client Session State, mesmo usando outro padrão?